
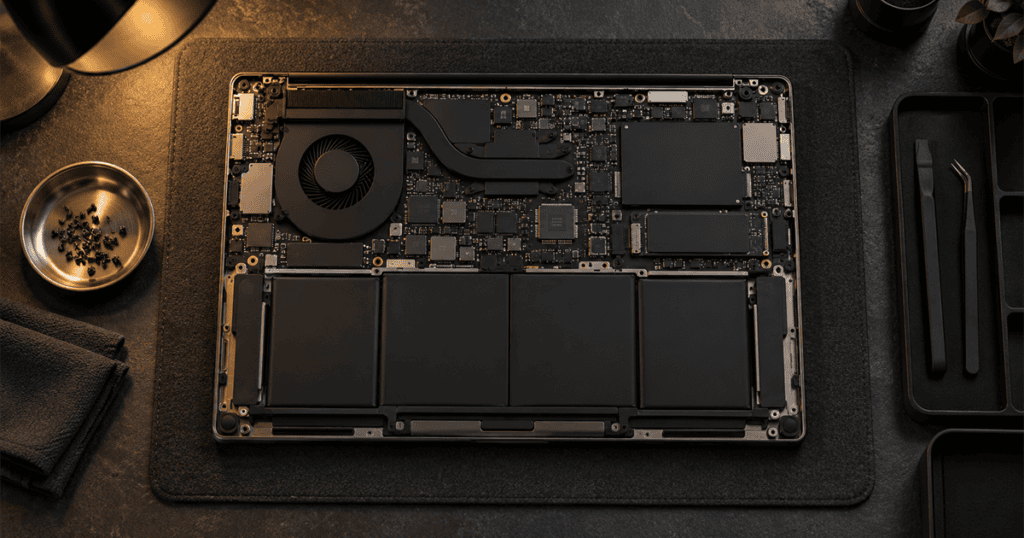
Under styresystemet på hver bærbar ligger firmwaren, som starter maskinen og bestemmer, hvad der får lov at køre, før Windows overtager. Den fylder ikke meget i driftens hverdag, så længe den ikke volder problemer. Men når en klienttest konstaterer, at opstarten ikke er beskyttet, eller at firmwarens indstillinger kan ændres af enhver, er fundet ikke nødvendigvis en enkelt maskines fejl. Svaret på, hvad IT skal gøre, hviler på, om firmwaren er en del af den styrede opsætning eller står uden for den.
Hvad laget under styresystemet gør
For IT-afdelingen er det nok at kende tre funktioner i firmwaren.
- Kontrol af opstarten · Microsoft beskriver Secure Boot som en standard, der sikrer, at maskinen kun starter med software, producenten har godkendt. Firmwaren kontrollerer signaturen på hvert led i opstarten, før styresystemet får kontrollen.
- Indstillingerne · bl.a. hvilke enheder maskinen må starte fra, og om sikkerhedsfunktioner er slået til. De kan beskyttes med en adgangskode.
- Selve firmwaren · den software, producenten løbende retter fejl i og udsender nye versioner af.
NIST har i sine retningslinjer for robust platformfirmware delt arbejdet op i tre: beskyttelse mod uautoriserede ændringer, opdagelse af ændringer og sikker gendannelse. Det er en brugbar måde at tænke driften på, også selv om vejledningen primært er skrevet til producenter.
Hvad klienttesten afprøver
En klienttest ser på firmwaren som en del af standardopsætningen. Den skal ikke ændre firmwaren, men konstatere, hvordan den er sat op. → Klienttest for IT-afdelingen
- Er opstartskontrollen slået til · og er den slået til på alle maskiner i skabelonen?
- Er indstillingerne låst · kan de ændres af den, der har maskinen i hånden, uden en adgangskode?
- Hvilke startenheder er tilladt · kan maskinen startes fra andet end sit eget lager?
- Hvor gammel er firmwaren · har producenten udsendt rettelser, som ikke er installeret?
- Spiller det sammen med krypteringen · er nøglen til disken bundet til en beskyttet opstart? → Kryptering af bærbare
Testen sker typisk på en enkelt repræsentativ maskine. Resultatet siger derfor mest om skabelonen og om de maskiner, der er sat op præcis som den. Har I flere modeller fra forskellige producenter, kan det være værd at aftale, at testeren også ser på indstillingerne på en maskine af den ældste model, der stadig er i brug.
Hvad IT skal have klar
- Testmaskine af samme model · klargjort som en almindelig medarbejders maskine, med den firmwareversion, I har rullet ud.
- Kendskab til modellerne · hvilke modeller og firmwareversioner der findes i flåden.
- Politikken for indstillinger · om der er en adgangskode til firmwaren, hvem der kender den, og om den er den samme på alle maskiner.
- Aftale om tilbagelevering · maskinen nulstilles og kontrolleres, før den bruges igen.
Hvad fundene siger
Fund om firmware kan fordele sig i tre grupper. Den første er opsætning, der aldrig er truffet: opstartskontrollen er slået fra på en ældre gruppe maskiner, eller indstillingerne er ikke låst. Den anden er en fælles hemmelighed: den samme adgangskode til firmwaren på alle maskiner, kendt af mange og aldrig skiftet. Den tredje er manglende opdatering: firmwaren er den, maskinen blev leveret med.
Den tredje gruppe kan være den største, fordi firmware ikke altid er med i den proces, der opdaterer styresystem og programmer. → Opdateringsstatus på klienter og servere
Alvorligheden afhænger af, hvad der står på spil. For en maskine med følsomme data, der bæres rundt, vejer en ubeskyttet opstart tungere end for en stationær maskine i et aflåst lokale. Bed testeren beskrive, hvad fundet betyder for jeres typiske maskine, ikke kun for testmaskinen.
Firmware i driftens processer
Rettelserne kan handle om at gøre firmwaren til en del af det, I allerede gør.
- Indstillinger i skabelonen · opstartskontrol slået til og indstillinger låst fra første dag. Kan det styres centralt, er det at foretrække.
- Adgangskoden · forskellig fra maskine til maskine eller styret centralt, og ikke kendt af flere end nødvendigt.
- Opdateringer · firmware med i den faste opdateringsproces, med afprøvning på en pilotgruppe først. → Gør rettelserne permanente
- Indkøb · nye maskiner vælges blandt modeller, hvor producenten udsender firmwarerettelser i en periode, I kender.
- Overblik · en opgørelse over firmwareversioner pr. model, så I kan se, hvem der halter.
Microsoft oplyser på sin side om Secure Boot, at de oprindelige certifikater fra 2011, som opstartskontrollen bygger på, begynder at udløbe i juni 2026, og at enhederne skal have opdaterede certifikater. Det er et eksempel på, at firmwaren også kræver vedligehold, selv når ingen har rørt indstillingerne.
Maskiner, der har været ude af jeres hænder
Firmwaren bliver særligt interessant, når en maskine har været et sted, hvor I ikke havde kontrol over den. Det kan være en bærbar, der har været til reparation på et eksternt værksted, en maskine, der er fundet igen efter at have været væk, eller en brugt maskine, der kommer tilbage fra en medarbejder, der er stoppet.
Spørgsmålet er, om I har en fast procedure for, hvad der sker med den slags maskiner, før de kommer i brug igen. En geninstallation af styresystemet kan være standard. Men en geninstallation rører ikke firmwaren, og derfor bør proceduren også omfatte en kontrol af, at firmwarens version og indstillinger er, som de skal være, og at opstartskontrollen stadig er slået til.
Det er ikke en opgave for testen, men testens fund kan være anledningen til at skrive proceduren. → Hærdning forklaret
Det skal I lade være med
- At antage, at nye maskiner er sat rigtigt op fra fabrikken. Kontrollér indstillingerne i jeres egen skabelon.
- At bruge den samme firmwareadgangskode overalt. Én lækket kode åbner hele flåden.
- At lade firmware stå uden for opdateringerne. Producentens rettelser hjælper kun, hvis de installeres.
- At slå opstartskontrollen fra for at løse et kompatibilitetsproblem. Find en anden løsning, eller registrer undtagelsen med en slutdato.
- At give testmaskinen videre uden kontrol. Indstillinger fra testen kan følge med.
Hvad kan og ikke kan konkluderes
Testen viser, hvordan firmware og opstart var sat op på den maskine, der blev testet, og om indstillingerne kunne ændres uden tilladelse. Den viser ikke, at alle modeller og maskiner i flåden er i samme stand, og den siger ikke noget om svagheder i selve firmwaren, som producenten endnu ikke kender. Et pænt resultat gælder skabelonen og modellen, ikke hele flåden.
Tjekliste til firmware på klienter
- ☐ Er opstartskontrollen slået til i skabelonen?
- ☐ Er firmwarens indstillinger låst med en adgangskode, som ikke er fælles for alle?
- ☐ Er firmware med i den faste opdateringsproces?
- ☐ Findes der en opgørelse over firmwareversioner pr. model?
- ☐ Er undtagelser registreret med begrundelse og slutdato?
- ☐ Er certifikaterne bag opstartskontrollen opdateret efter producentens anvisning?
Kilder
- NIST SP 800-193: Platform Firmware Resiliency Guidelines: beskyttelse mod uautoriserede ændringer af platformfirmware, opdagelse af ændringer og sikker gendannelse; rettet mod producenter og mod administratorer ved indkøb.
- Microsoft Learn: Secure boot: Secure Boot som standard, hvor firmwaren kontrollerer signaturen på hvert led i opstarten, og oplysningen om, at certifikaterne fra 2011 begynder at udløbe i juni 2026.
Senest gennemgået: oktober 2026.
Næste skridt
Del af: Artikler til IT-afdelingen
Læs også: Opdateringsstatus på klienter og servere · Intune og enhedspolitikker
→ Kontakt · Tlf. 70 13 63 23 · Penetrationstest hos Nielco IT



