
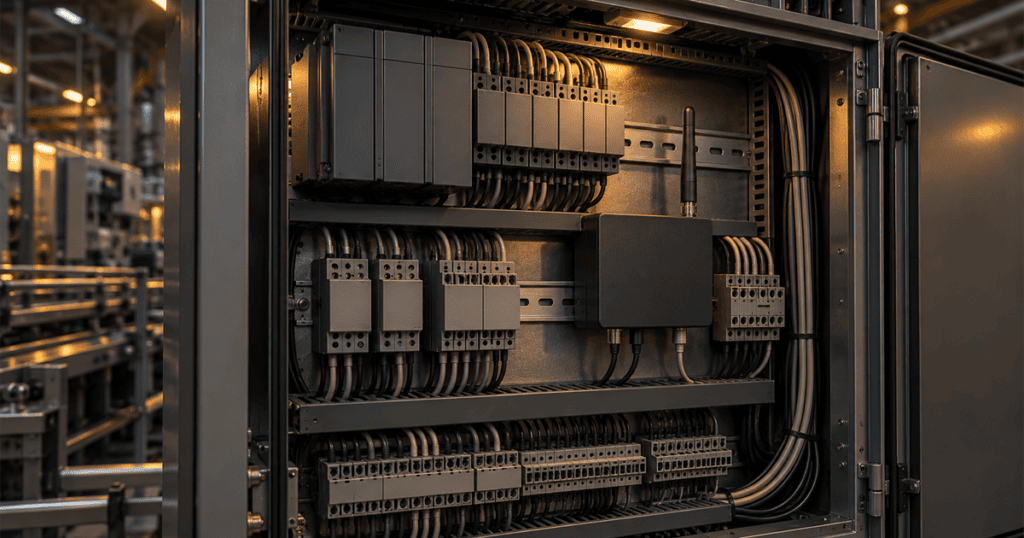
Leverandøren af pakkelinjen, firmaet bag køleanlægget og producenten af styringen i kedelhuset kan have hver sin vej ind til deres udstyr. Nogle af vejene går gennem IT-afdelingens VPN, andre gennem en boks, som leverandøren selv har sat op, og enkelte gennem et mobilmodem i et skab på fabrikken. For IT-afdelingen er spørgsmålet, hvor mange af vejene I kender, og om de går uden om den grænse, I har trukket mod produktionen. Svaret hviler på et overblik over alle adgangsveje og på en klar fordeling af, hvem der ejer hver af dem.
Leverandøradgang generelt, som køberen ser den, er beskrevet på penetrationtest.dk. Her er det adgangsvejene til anlæggene, set fra IT.
Hvorfor fjernadgangen til anlæg er særlig
En leverandørs fjernadgang til et kontorsystem ender i et system, IT kender. En fjernadgang til et anlæg ender tæt på den fysiske drift, og den kan være etableret af produktionen og leverandøren sammen, uden at IT var med. Den kan være åben hele tiden, fordi leverandøren skal kunne hjælpe om natten, og den kan bruge en fælles konto, som alle leverandørens teknikere deler.
CISA og andre amerikanske myndigheder anbefaler i en fælles vejledning om OT at revurdere fjernadgangen. Hvis den er nødvendig, skal den gå over en beskyttet forbindelse med tofaktor, der modstår phishing, med rettigheder efter rolle og med lukning af konti, der ikke bruges. Vejledningen anbefaler også at fjerne OT-forbindelser direkte til internettet.
Find vejene
Det første skridt er ikke en test, men et overblik. Mange IT-afdelinger kender kun de adgangsveje, der går gennem deres egen infrastruktur.
- Gennem IT’s fjernadgang · leverandøren logger på jeres VPN og videre ind mod produktionen.
- Gennem leverandørens egen boks · en enhed på produktionsnettet, der kalder hjem til leverandøren.
- Gennem en mobilforbindelse · et modem eller en router med eget abonnement, som slet ikke berører jeres net.
- Gennem en fjernstyringstjeneste · et program på en maskine i produktionen, der giver adgang via internettet.
Spørg produktionen og vedligehold, gennemgå serviceaftalerne, og se efter udstyr, ingen i IT har sat op. Overblikket kan vise adgangsveje, som kan lukkes uden videre. → Enheder uden ejer i IT
Hvad IT-testen kan afprøve
Hvad testen må, afhænger af, hvor adgangsvejen ender. De dele, der ligger i IT’s ansvar, kan indgå i en almindelig test.
- IT’s fjernadgang · om leverandørernes konti i jeres VPN er personlige, har tofaktor og kun når det udstyr, de skal. → VPN og fjernadgangsportaler i dybden
- Synlighed udefra · om udstyr i produktionen kan ses direkte fra internettet. En ekstern test kan afdække det uden at berøre udstyret.
- Rækkevidden fra leverandørens indgang · om en leverandørforbindelse, der skulle ende ved ét anlæg, også når kontornettet.
- Konti på grænsen · om leverandørernes konti findes i jeres katalog, og om de bruges.
Leverandørens egne bokse og selve anlæggene er en anden sag. Aktive test af dem kræver særlig forsigtighed, anlægsejerens accept og eventuelt leverandørens samtykke efter serviceaftalen. Uden det ligger de uden for testen. → OT-grænsen
Fordel ejerskabet
En adgangsvej til et anlæg kan have tre ejere, og ingen af dem føler sig ansvarlige for hele vejen.
- IT · ejer den del, der går gennem jeres net, firewall og konti.
- Produktionen · ejer anlægget og beslutningen om, at leverandøren skal have adgang.
- Leverandøren · ejer sin egen fjernadgangsløsning og sine teknikeres konti.
Skriv ejerne ned for hver vej, og gør én person ansvarlig for at holde overblikket. Det kan være IT, fordi IT ser forbindelserne. Ved udvidelser kræves en fast proces: ingen ny adgangsvej uden at IT og produktionen begge har sagt ja.
Opsyn, mens adgangen bruges
Et overblik og en test siger noget om adgangsvejene på et bestemt tidspunkt. I hverdagen er spørgsmålet et andet: ved I, når en leverandør er logget på, og hvad leverandøren gør? I nogle virksomheder er svaret, at det ved produktionen måske, men IT ser det ikke.
Det kan løses uden at gøre arbejdet besværligt for leverandøren. En aftale om, at leverandøren melder, når adgangen skal bruges, og at nogen i produktionen eller IT bekræfter opgaven, giver et spor. Logningen af forbindelsen gør sporet til noget, der kan efterprøves. Og en kort gennemgang en gang imellem af, hvem der har været inde, viser, om adgangene bruges, som aftalt.
Skriv også ned, hvad der skal ske, når en leverandør stopper. Konti, adgangsveje og eventuelt udstyr hos jer skal fjernes, og det skal nogen have ansvaret for. → Fund om logning og overvågning
Fundene og hvad I retter
Fundene kan være fælles leverandørkonti uden tofaktor, adgang, der er åben hele tiden, og forbindelser, der rækker videre end til det anlæg, de var tiltænkt. Hertil kommer adgangsveje, ingen kendte, før testen eller overblikket fandt dem.
Rettelserne følger enkle principper:
- Én kontrolleret vej · samle leverandørernes adgang ét sted, hvor IT kan se og styre den.
- Personlige konti med tofaktor · så I ved, hvem hos leverandøren der var logget på.
- Åben efter behov · adgangen åbnes, når der er en aftalt opgave, og lukkes bagefter.
- Smal rækkevidde · leverandøren når sit anlæg og intet andet. → Segmentering i dybden
- Logning · af hvem der var inde, hvornår og hvor længe.
Ændringer af adgangen til anlæggene skal aftales med produktionen og leverandøren, fordi en lukket vej kan forsinke en reparation, der haster. Begynd med de veje, der kan nås fra internettet eller rækker ind på kontornettet, og tag derefter de fælles konti.
Det skal I lade være med
- At tro, at alle veje går gennem IT. Mobilmodemmer og leverandørbokse kan gå helt uden om.
- At teste leverandørens boks uden accept. Den ejes af leverandøren og står tæt på driften.
- At acceptere en fælles konto for alle teknikere. Så kan ingen se, hvem der gjorde hvad.
- At lade adgangen stå åben, fordi den måske skal bruges. Åbn efter behov.
- At glemme leverandører, der er stoppet. Deres adgang skal lukkes, når aftalen ophører.
Hvad kan og ikke kan konkluderes
En test kan vise, hvordan de adgangsveje, der går gennem IT’s systemer, var beskyttet, og om de rakte videre end tiltænkt. Den kan ikke sige noget om adgangsveje, den ikke kendte, eller om leverandørens egne løsninger, medmindre de var med efter aftale. Overblikket over vejene er derfor lige så vigtigt som testen.
Tjekliste til fjernadgang til anlæg
- ☐ Er alle adgangsveje til anlæggene kendt og listet?
- ☐ Har hver vej en ejer hos IT, produktionen og leverandøren?
- ☐ Er leverandørernes konti personlige og beskyttet med tofaktor?
- ☐ Åbnes adgangen kun efter behov?
- ☐ Når hver leverandør kun sit eget anlæg?
- ☐ Har anlæggets ejer accepteret det, testen må berøre?
Kilder
- CISA, FBI, EPA og DOE: Primary Mitigations to Reduce Cyber Threats to Operational Technology (maj 2025): revurdering af fjernadgang til OT, beskyttet forbindelse med tofaktor, der modstår phishing, rettigheder efter rolle, lukning af ubrugte konti og fjernelse af OT-forbindelser til internettet.
- NIST SP 800-82 Rev. 3, Guide to Operational Technology (OT) Security: OT-systemers særlige krav til pålidelighed og sikkerhed og anbefalede modforanstaltninger.
Senest gennemgået: oktober 2026.
Næste skridt
Del af: Artikler til IT-afdelingen
Læs også: Enheder uden ejer i IT · Fjernstyringsværktøjer som testområde
→ Kontakt · Tlf. 70 13 63 23 · Penetrationstest hos Nielco IT



