
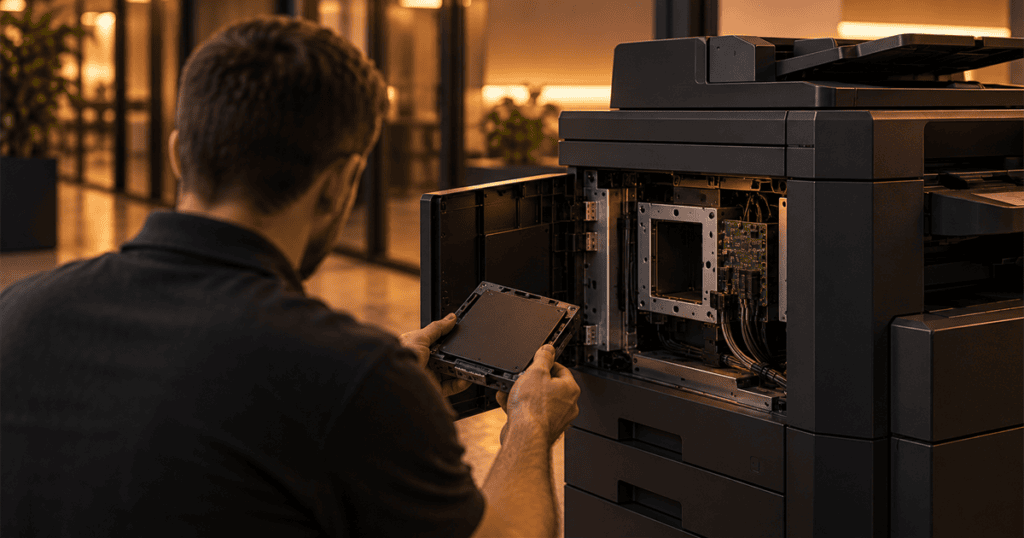
Multifunktionsmaskinen på gangen kan dukke op i rapporten fra en intern test, selv om ingen havde den i tankerne, da testen blev aftalt. Grunden er enkel: maskinen er en server med eget styresystem, egen administrationsside, et lager og måske en konto, der giver den adgang til mail og fælles mapper. Fundene handler ikke nødvendigvis om selve udskrifterne. De handler om, at maskinen er sat op til at virke, ikke til at være beskyttet, og at ingen i driften har den på sin liste.
Det gode ved fundtypen er, at den kan rettes uden store projekter. Det svære er at finde ud af, hvem der ejer maskinen, og at få rettelsen til at holde, når den næste maskine leveres.
Hvorfor printeren havner i rapporten
En printer i et kontornet kan have flere opgaver end at skrive ud. Den scanner til mail, gemmer dokumenter i en mappe på filserveren, slår brugere op i kataloget og modtager opgaver fra en printserver. Hver opgave kræver en indstilling, og mange af indstillingerne kræver et login et sted.
Det amerikanske cybersikkerhedsagentur CISA og NSA har i en fælles vejledning om typiske fejlopsætninger peget på netop printere og scannere. Vejledningen nævner, at udstyret ofte leveres med standardlogin, og at printere kan have konti med vide rettigheder i domænet liggende. Det er samme mønster, testen kan finde.
Maskinen kan desuden komme ind ad en anden vej end resten af udstyret. En leasingpartner leverer den, en tekniker sætter den op, og IT får en IP-adresse at vide. → Enheder uden ejer i IT
De fundtyper, der går igen
Fundene på printere falder i nogle få grupper, som IT kan genkende fra rapport til rapport.
- Standardlogin · administrationssiden kan åbnes med fabrikkens brugernavn og adgangskode, eller uden login.
- Gemte loginoplysninger · maskinen har en konto til mail, fælles mapper eller kataloget, og kontoen har flere rettigheder end opgaven kræver.
- Gamle tjenester · maskinen svarer på protokoller og tjenester, ingen bruger, og som er slået til fra fabrikken.
- Forældet firmware · maskinen har ikke fået opdateringer, fordi ingen har haft ansvaret.
- Gemte dokumenter · scanninger og udskriftsjob ligger på maskinens lager eller i en mappe, som mange kan læse.
- Placering på nettet · maskinen står på samme net som klienter og servere og kan nå mere, end den behøver.
Den gruppe, testeren kan vægte højest, er gemte loginoplysninger. En printer, der har en konto med adgang til hele filserveren, gør maskinens svagheder til en vej ind i resten af miljøet. Rapporten bør vise, hvad kontoen kunne bruges til, ikke kun at den fandtes.
Hvad fundene betyder for driften
Et fund på en printer siger ikke nødvendigvis kun noget om den ene maskine. Det siger noget om, hvordan udstyr bliver modtaget og sat op. Står fabrikkens login på én maskine, kan det stå på flere. Er kontoen til scanning oprettet som en almindelig brugerkonto med for mange rettigheder, er det sandsynligvis sket ved hver levering.
Læs derfor fundene som et spørgsmål til processen: Hvem tager imod nyt udstyr, hvem ændrer standardopsætningen, og hvem holder øje med firmware? Hvis svaret er ingen, vil fundet komme igen næste år, uanset hvor grundigt maskinerne bliver rettet nu.
Prioriteringen afhænger af, hvad maskinen kan nå. En printer på et isoleret net med et skiftet login og en smal konto er et lille fund, selv om firmwaren er gammel. En printer på kontornettet med en konto, der kan læse lønmappen, er et alvorligt fund, selv om resten af opsætningen er i orden. Bed testeren om at beskrive konsekvensen i jeres miljø, så fundet ikke blot får en standardscore, der passer til en anden virksomhed. Det gør det også lettere at forklare, hvorfor en printer står højt på listen.
Hærdning på begrebsniveau
Rettelserne på printere er ikke komplicerede, men de skal gøres på alle maskiner og holdes ved lige. Princippet er det samme som for andre servere: kun det nødvendige skal være slået til, og kun de rette skal kunne ændre det. → Hærdning forklaret
- Eget administratorlogin · fabrikkens login udskiftes, og administrationen begrænses til dem, der skal bruge den.
- Smalle konti · kontoen til scanning og opslag får kun adgang til det, den skal bruge, og behandles som en tjenestekonto med ejer. → Tjenestekonti
- Færre tjenester · det, der ikke bruges, slås fra.
- Opdatering · firmware kommer med i den faste opdateringsrutine, eller leverandørens aftale dækker den.
- Adskillelse · printerne står på et net for sig, hvor kun printserveren og de nødvendige systemer har adgang. → Segmentering i dybden
- Rydning af lager · gemte job og scanninger slettes efter aftalt tid, og lageret ryddes, når maskinen returneres.
Hvis loginoplysninger til mail eller fælles mapper har ligget i klar tekst på maskinen, skal de skiftes som en del af rettelsen. Det gælder også andre steder, hvor samme konto er brugt. → Adgangskoder i scripts og konfigurationsfiler
Leasingpartneren og fordelingen af opgaver
Mange printere er leaset, og serviceaftalen bestemmer, hvem der må ændre opsætningen. Før fundene fordeles, skal IT vide, hvad aftalen siger om firmware, administratorlogin og fjernadgang for leverandørens teknikere. Nogle rettelser kan IT selv lave, andre skal bestilles hos leverandøren, og enkelte kræver, at aftalen bliver ændret.
Skriv hvert fund ind i opgavesystemet med en navngiven ejer, også når arbejdet ligger hos leverandøren. Så forsvinder fundet ikke mellem to parter, der hver tror, at den anden har det. → Fra fund til opgave
Brug lejligheden til at skrive kravene ind i næste aftale: ændret standardlogin ved levering, opdateringer i aftaleperioden og sletning af lager ved returnering.
Det skal I lade være med
- At rette maskinerne, men ikke modtagelsen. Den næste printer kommer med samme standardopsætning.
- At lade scankontoen beholde brede rettigheder. En printer skal ikke kunne læse hele filserveren.
- At glemme at skifte loginoplysninger, der lå på maskinen. De skal betragtes som kendte.
- At lade printerne dele net med alt andet. En svag maskine bliver et trinbræt.
- At afvise fundet som lav prioritet, fordi det er en printer. Vurdér, hvad maskinen har adgang til.
Hvad kan og ikke kan konkluderes
Testen viser, hvordan de maskiner, testeren nåede, var sat op på testtidspunktet, og hvad deres konti gav adgang til. Den viser ikke, at alle printere i virksomheden er fundet, og den siger intet om maskiner, der leveres efter testen. En liste over printere med placering og ejer er derfor en del af rettelsen.
Tjekliste til printerne
- ☐ Findes der en liste over alle printere og multifunktionsmaskiner med ejer?
- ☐ Er fabrikkens login skiftet på alle maskiner?
- ☐ Har konti til scanning og opslag kun de nødvendige rettigheder?
- ☐ Er loginoplysninger, der lå på maskinerne, skiftet?
- ☐ Står printerne på et net for sig?
- ☐ Dækker leverandøraftalen firmware og sletning af lager?
Kilder
- CISA og NSA: Top Ten Cybersecurity Misconfigurations (AA23-278A): standardlogin på printere og andet udstyr og privilegerede domænekonti på printere og scannere.
Senest gennemgået: oktober 2026.
Næste skridt
Del af: Artikler til IT-afdelingen
Læs også: Tjenestekonti · Segmentering i dybden
→ Kontakt · Tlf. 70 13 63 23 · Penetrationstest hos Nielco IT



